
امنیت زیرساخت VOD و DRM فقط به رمزگذاری فیلم محدود نمیشود. یک پلتفرم ویدئویی باید هم از محتوای دارای حق نشر محافظت کند، هم مجوز تماشای هر کاربر را درست تشخیص دهد و هم هنگام حمله یا خرابی، سرویس مجاز را در دسترس نگه دارد. شکست هر یک از این لایهها میتواند به نشت محتوا، افزایش هزینه یا توقف پخش منجر شود.
این راهنمای مرجع برای مدیر زیرساخت رسانه و CISO نوشته شده و از مدل تهدید تا انتخاب DRM، حفاظت Origin، مقابله با DDoS، پایش و آزمون بازیابی را پوشش میدهد. پیشنهادهای معماری باید با حقوق محتوا، دستگاههای مخاطبان و قابلیتهای واقعی ارائهدهندگان تطبیق داده شوند.
۱. مدل تهدید در امنیت زیرساخت VOD و DRM
طراحی امنیت از فهرست داراییها شروع میشود: فایل اصلی، خروجیهای رمزگذاریشده، کلیدهای محتوا، حساب کاربران، اطلاعات اشتراک، مجوزهای پخش و پنل مدیریت. برای هر دارایی مشخص کنید چه کسی باید به آن دسترسی داشته باشد، افشای آن چه خسارتی دارد و قطع شدنش کدام تجربه کاربری را متوقف میکند.
مرزهای اعتماد را نیز ثبت کنید: دستگاه کاربر قابل اعتماد کامل نیست؛ CDN بخشی از مسیر تحویل است؛ سرویس اشتراک مرجع حق تماشا است؛ و زیرساخت کلید باید از ذخیرهسازی عمومی ویدئو جدا باشد. داشتن URL یک فایل یا شناسه فیلم، بهتنهایی نباید برای دریافت مجوز پخش کافی باشد.
| تهدید | کنترل اصلی | محدودیت کنترل |
|---|---|---|
| اشتراکگذاری لینک و دانلود غیرمجاز | توکن محدود، اعتبارسنجی لبه و DRM | توکن معتبر ممکن است تا پایان اعتبار قابل استفاده باشد |
| حمله حجمی به شبکه | دفاع بالادستی DDoS و ظرفیت شبکه | فایروال داخل سرور لینک اشباعشده را نجات نمیدهد |
| فشار بر API یا سرویس مجوز | سهمیه، کنترل همزمانی و محدودیت منابع | فقط محدودسازی IP برای کاربران پشت NAT کافی نیست |
| سرقت حساب یا دسترسی مدیریتی | MFA، حداقل دسترسی و ثبت عملیات | DRM جایگزین امنیت حساب نیست |
| نشت نسخه قابل مشاهده محتوا | واترمارک و فرایند پیگیری بازنشر | هیچ کنترل منفردی حذف کامل کپیبرداری را تضمین نمیکند |
خروجی این مرحله باید یک سند تصمیم باشد: کدام محتوا صرفاً کنترل لینک نیاز دارد، کدام محتوا الزام قراردادی DRM دارد و کدام سرویس باید هنگام حمله در اولویت حفظ شود. این اولویتبندی از هزینهکرد یکسان برای داراییهای نابرابر جلوگیری میکند.
۲. DRM چه کاری انجام میدهد و چه کاری انجام نمیدهد؟
DRM یا مدیریت حقوق دیجیتال، استفاده از محتوای رمزگذاریشده را از طریق مجوز پخش و قابلیتهای دستگاه کنترل میکند. پلیر فایل رمزگذاریشده را دریافت میکند، اما برای استفاده از آن به مجوز معتبر و سازوکار رمزگشایی پشتیبانیشده نیاز دارد. سیاستهایی مانند مدت اعتبار مجوز، پخش آفلاین یا حفاظت خروجی به پیادهسازی و قابلیت دستگاه وابستهاند.
در امنیت زیرساخت VOD و DRM باید سه مفهوم جدا بمانند: HTTPS از انتقال داده محافظت میکند؛ رمزگذاری ذخیرهسازی از داده روی دیسک حفاظت میکند؛ DRM بر استفاده از محتوای تحویلدادهشده تمرکز دارد. رمزگذاری ساده HLS با یک کلید قابل دریافت توسط برنامه نیز لزوماً همان حفاظت چندلایه DRM نیست.
DRM مانع DDoS نمیشود، خطای مجوزدهی کسبوکار را اصلاح نمیکند و تضمینی برای جلوگیری از فیلمبرداری خارجی از نمایشگر ندارد. واترمارک قابل ردیابی میتواند مکمل آن باشد، اما واترمارک هم بهتنهایی مجوز دسترسی ایجاد نمیکند. در سیاست امنیت محتوا، پیشگیری، تشخیص نشت و پاسخ به بازنشر را جدا تعریف کنید.
برای نمونه، مستندات رسمی Widevine توضیح میدهد که پراکسی مجوز، درخواست دستگاه را اعتبارسنجی و قواعد کسبوکار را پیش از صدور مجوز اعمال میکند. بنابراین خرید سرویس DRM بدون اتصال درست آن به سامانه حق تماشا، امنیت کامل ایجاد نمیکند.
۳. انتخاب Multi-DRM بر اساس دستگاه و حقوق محتوا
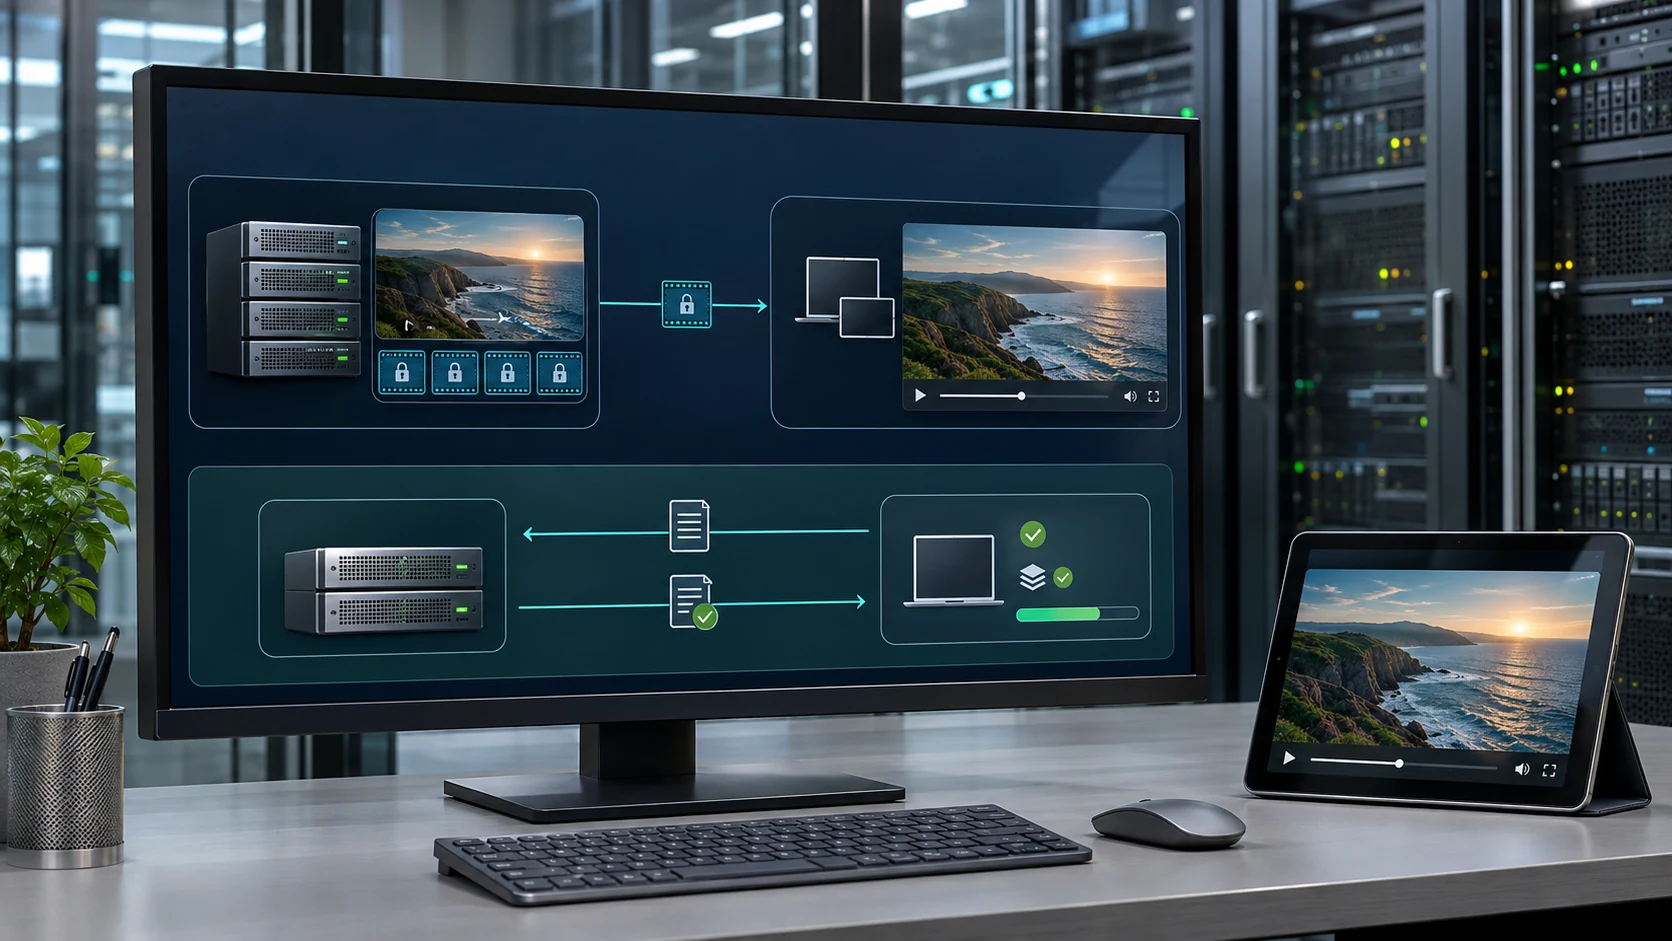
انتخاب DRM را با ماتریس دستگاههای واقعی مخاطبان انجام دهید. مرورگر، سیستمعامل، نسخه پلیر، کدک، شیوه رمزگذاری و سطح حفاظت دستگاه همگی بر پخش اثر میگذارند. نام یک برند تلویزیون یا عبارت «پشتیبانی از موبایل» برای تصمیم خرید کافی نیست.
| فناوری | نقش در بررسی فنی | آزمون مورد نیاز |
|---|---|---|
| Widevine | یکی از گزینههای رایج حفاظت محتوای دیجیتال گوگل | پخش واقعی روی نسخههای هدف مرورگر، اندروید و تلویزیون |
| FairPlay Streaming | حفاظت پخش در پلتفرمهای اپل | سازگاری HLS، گواهیها و دستگاههای هدف |
| PlayReady | فناوری حفاظت محتوای مایکروسافت | پشتیبانی کلاینت، سطح امنیت و سیاست خروجی |
این جدول تضمین سازگاری همه دستگاهها نیست. مرجع تصمیم، مستندات نسخه جاری و تست انتهابهانتها است. صفحه FairPlay Streaming اپل و مستندات PlayReady مایکروسافت نقطه شروع بررسی الزامات هر اکوسیستماند.
در معماری امنیت زیرساخت VOD و DRM، اشتراکگذاری بستههای رسانه میان چند DRM ممکن است هزینه را کاهش دهد، اما انتخاب cenc یا cbcs و بستهبندی CMAF باید با ماتریس سازگاری تأیید شود. برای محتوای پریمیوم، سیاست کیفیت تصویر و حفاظت خروجی را با تعهدات صاحب محتوا تطبیق دهید. دستگاه ناسازگار باید پیام روشن بگیرد؛ بازگشت خودکار به نسخه بدون حفاظت، راهحل خطای سازگاری نیست.
۴. معماری پیشنهادی از ورود فایل تا صدور مجوز
مسیر پردازش را از مسیر تماشای محتوای منتشرشده جدا کنید. فایل ورودی ابتدا در فضای خصوصی دریافت و بررسی میشود؛ سپس پردازشگرهای محدودشده خروجیهای مورد نیاز را تولید میکنند. بستهبندی و رمزگذاری باید تنها به کلیدها و مخازن ضروری دسترسی داشته باشند. توقف یک کار تبدیل ویدئو نباید بهطور مستقیم پخش فیلمهای آماده را قطع کند.
- ورود و پردازش: اعتبارسنجی نوع و اندازه فایل، محدودیت زمان و منابع پردازش، فضای موقت مجزا و بهروزرسانی ابزارهای رسانه.
- انتشار: انتقال خروجی تأییدشده به مخزن خصوصی، ثبت نسخه دارایی و محدود کردن دسترسی نوشتن.
- شروع پخش: احراز هویت کاربر و بررسی اشتراک، محدوده جغرافیایی مجاز، زمان عرضه و محدودیت نشست.
- تحویل رسانه: دریافت Manifest و Segment از CDN با کنترل دسترسی متناسب با نوع درخواست.
- صدور مجوز: بررسی حق تماشای همان دارایی و سیاست دستگاه در سرویس مجوز، سپس تحویل پاسخ DRM به کلاینت.
مجوز کاربر باید به شناسه محتوای درخواستشده مرتبط باشد. اعتبارسنجی یک توکن عمومی ورود بدون کنترل حق دسترسی به همان فیلم، امکان دسترسی ناخواسته به محتوای خارج از اشتراک را ایجاد میکند. درخواست مجوز، درخواست رسانه و رویدادهای پلیر را با شناسههای همبستگی قابل پیگیری کنید، بدون ثبت کلید یا توکن کامل.
برای امنیت زیرساخت VOD و DRM، سرویس مجوز یک وابستگی حیاتی است: ممکن است فایلهای ویدئویی در CDN سالم باشند، اما کاربران جدید نتوانند پخش را شروع کنند. ظرفیت، محدودیت قراردادی، مسیر شبکه و بازیابی این سرویس باید مستقل از سلامت Origin سنجیده شود.
۵. توکن پخش، کنترل نشست و حفاظت Origin
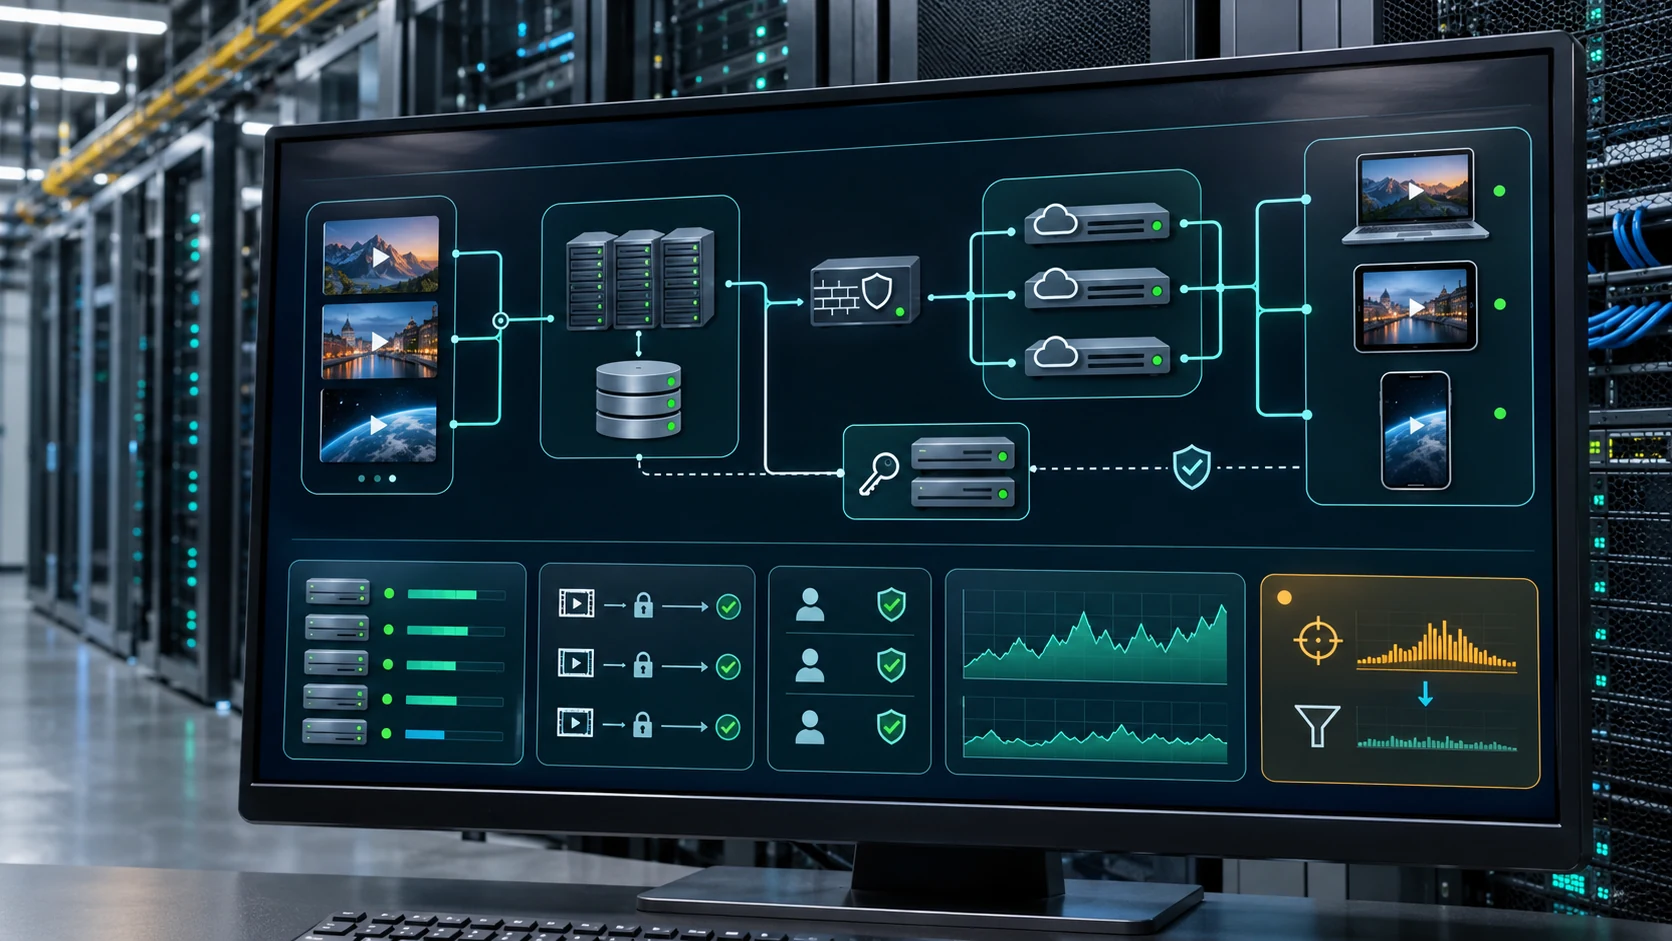
توکن پخش را کوتاهعمر و محدود به هدف مشخص صادر کنید. در اعتبارسنجی، امضا، صادرکننده، مخاطب، زمان انقضا و شناسه دارایی بررسی شوند. کلید امضای توکن را با کلید رمزگذاری ویدئو یکی نگیرید. برای ادامه پخش طولانی، تمدید کنترلشده طراحی کنید تا پایان اعتبار توکن باعث توقف ناگهانی یک نشست مجاز نشود.
مدت اعتبار را از روی رفتار پلیر، مدت تماشا و ریسک اشتراکگذاری انتخاب کنید؛ یک عدد ثابت برای همه سرویسها مناسب نیست. اتصال سخت توکن به IP میتواند کاربران شبکه موبایل یا شبکههای اشتراکی را دچار خطا کند. محدودیت نشست همزمان باید روی وضعیت معتبر سمت سرور اعمال شود و مسیر خروج، قطع اتصال و تمدید نشست را پوشش دهد.
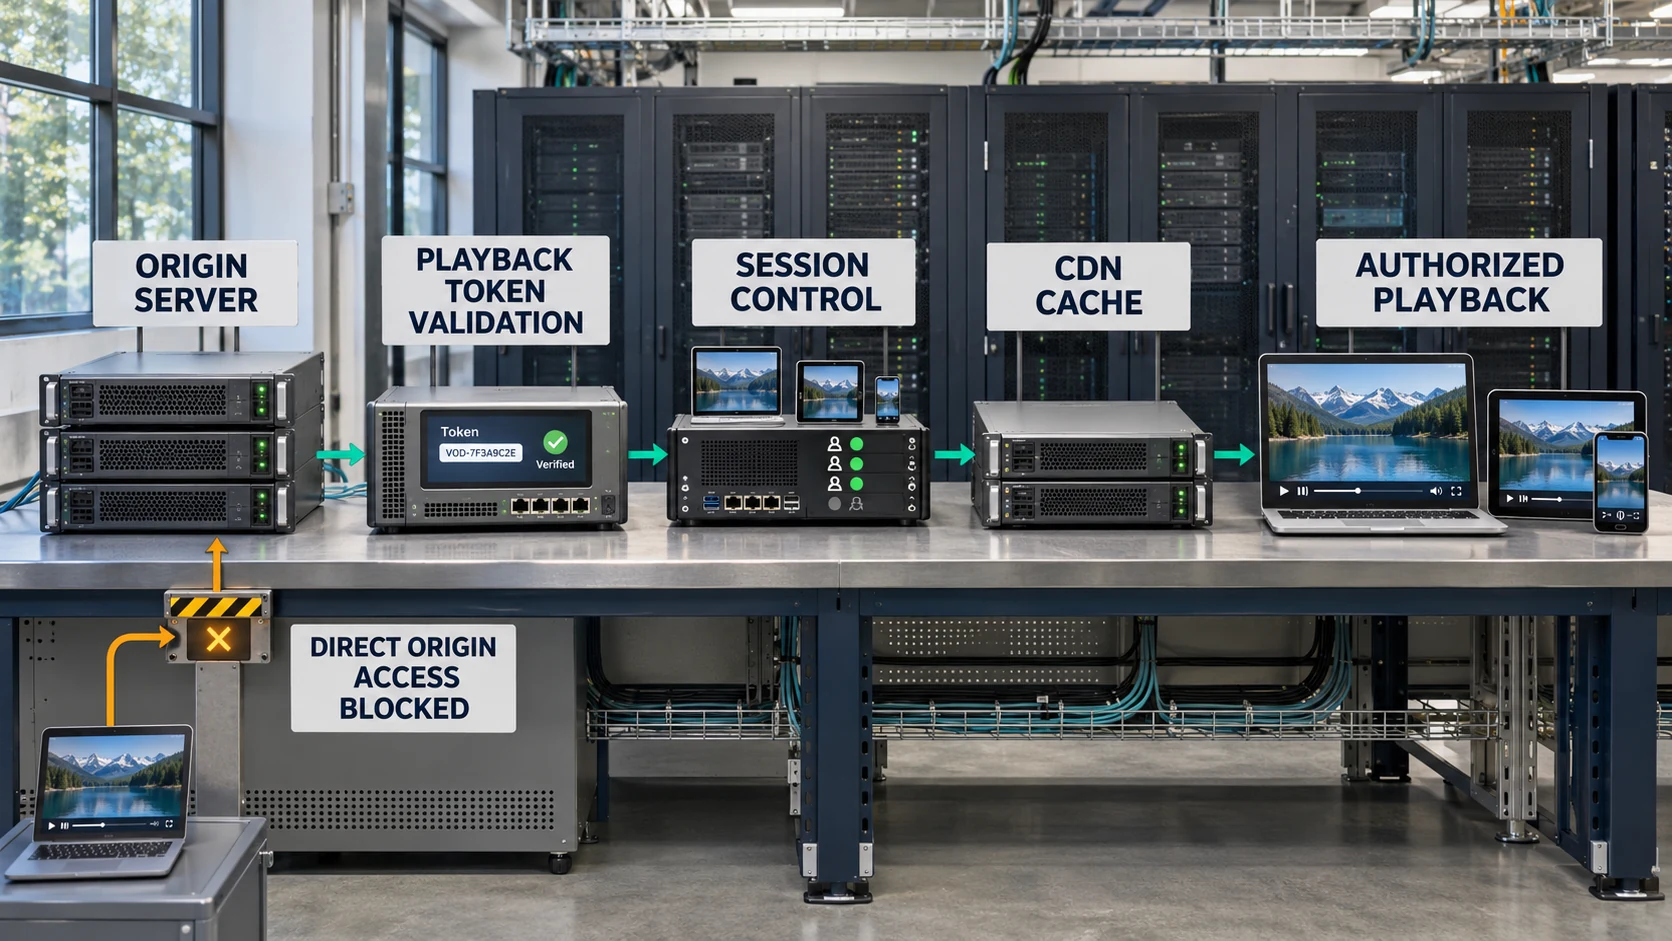
Origin نباید مسیر عمومی برای دور زدن CDN داشته باشد. دسترسی شبکه را تا حد امکان محدود و هویت درخواستهای ورودی را احراز کنید. مخفی بودن نشانی IP بهتنهایی کنترل امنیتی کافی نیست. روشهایی مانند اتصال خصوصی، احراز هویت Origin یا mTLS باید بر اساس قابلیت واقعی ارائهدهنده انتخاب شوند.
در طراحی Cache، کنترل دسترسی باید پیش از تحویل پاسخ ذخیرهشده برقرار باشد. حذف توکن از Cache Key فقط زمانی قابل دفاع است که اعتبارسنجی مستقل و قابل اتکا در لبه وجود داشته باشد. پاسخ شخصیشده، مجوز DRM یا Manifest دارای داده کاربر را در کش عمومی مشترک قرار ندهید. ارتباط این تصمیمها با هزینه و کارایی در مقاله Storage، Cache و CDN در زیرساخت VOD توضیح داده شده است.
امنیت زیرساخت VOD و DRM با آزمایش مسیرهای جایگزین تأیید میشود: URL مستقیم Origin، دامنه قدیمی، نسخه پشتیبان فایل و مسیر دانلود آفلاین هم باید همان سیاست دسترسی را رعایت کنند.
۶. مقابله با DDoS در لایه شبکه و برنامه
حملات حجمی، حملات پروتکلی و فشار بر برنامه، ظرفیتهای متفاوتی را هدف میگیرند. وقتی لینک ورودی اشباع شده باشد، قانون فایروال روی ماشین مقصد دیر عمل میکند. دفاع بالادستی، ظرفیت جذب ترافیک و هماهنگی عملیاتی با ارائهدهنده شبکه باید پیش از حادثه مشخص شوند.
در لایه HTTP، هر درخواست هزینه یکسان ندارد. یک Segment کششده با جستوجوی سنگین، تولید Manifest شخصی یا صدور مجوز DRM قابل مقایسه نیست. برای هر endpoint بودجه پردازشی، اندازه درخواست، زمان اجرا و همزمانی مجاز تعریف کنید. Rate Limit باید بر ترکیبی از هویت حساب، نشست، توکن و نشانههای شبکه تکیه کند؛ بستن کلی یک IP ممکن است هزاران کاربر واقعی پشت NAT را متأثر کند.
طبق راهنمای تابآوری DDoS در AWS، کش مؤثر و قواعد درست WAF میتوانند فشار سیل درخواست را بر Origin کاهش دهند. این اصل به معنی کافی بودن هر CDN یا یکسان بودن پوشش همه پلنها نیست؛ سقف ظرفیت، روش تشخیص، پشتیبانی و هزینه حمله را جدا بررسی کنید.
برای امنیت زیرساخت VOD و DRM، مسیر License باید قواعد مخصوص خود را داشته باشد. کنترل اندازه بدنه، محدودیت همزمانی، اعتبارسنجی ارزان پیش از عملیات پرهزینه و مدیریت Retry اهمیت دارند. روی کلاینتهای تلویزیونی یا درخواستهای رسانه، چالش تعاملی مرورگر ممکن است پخش را مختل کند؛ قواعد WAF را ابتدا روی ترافیک نماینده ارزیابی کنید.
Auto Scaling را مکمل دفاع بدانید. افزایش نامحدود ظرفیت، حمله را متوقف نمیکند و میتواند هزینه ایجاد کند. سقف هزینه، هشدار مصرف، صف محدود و سیاست کاهش خدمات غیرضروری را تعریف کنید. راهنمای مصرف نامحدود منابع در OWASP نیز بر محدودیت منابع و کنترل هزینه عملیات API تأکید دارد.
۷. مدیریت کلید، دسترسی مدیریتی و نسخه پشتیبان
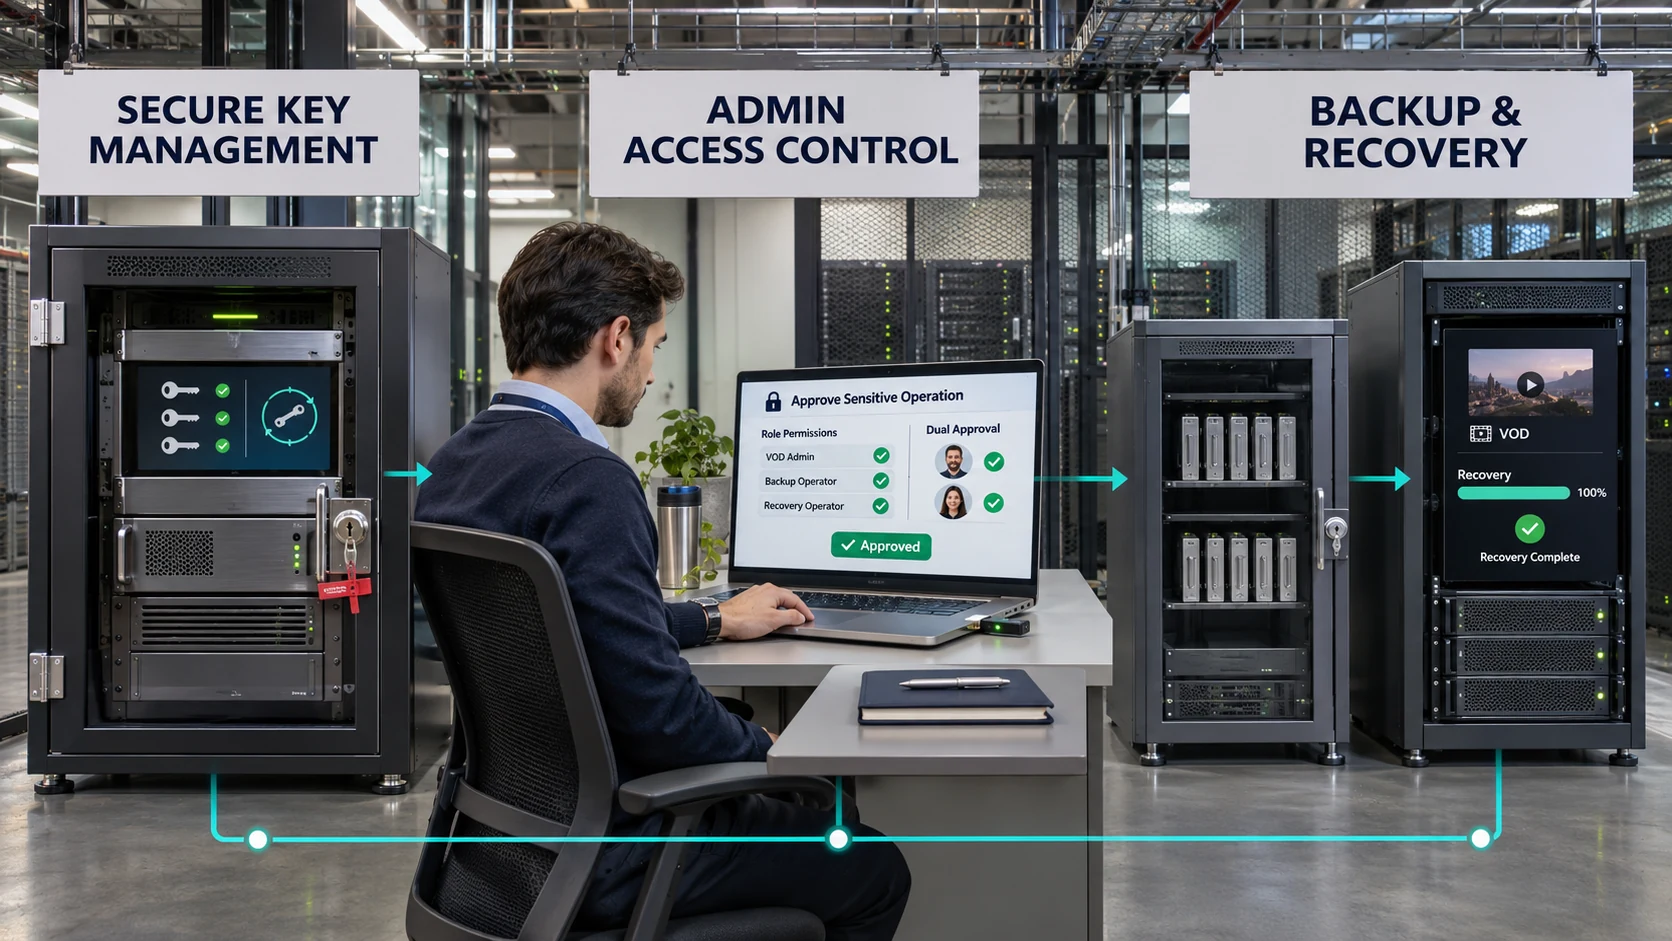
کلیدهای محتوا، اعتبارنامه سرویس DRM و کلیدهای امضای توکن باید چرخه عمر مستقل و مالک مشخص داشته باشند. ذخیره آنها در کد، فایل پیکربندی عمومی یا لاگ قابل قبول نیست. از سرویس مدیریت کلید یا نگهداری امن اسرار استفاده کنید و در موارد لازم، با توجه به الزامات ارائهدهنده DRM، حفاظت سختافزاری را بررسی کنید.
در برنامه امنیت زیرساخت VOD و DRM، چرخش کلید فقط تغییر یک مقدار نیست. باید بدانید کدام دارایی با کدام نسخه کلید رمزگذاری شده، مجوزهای قبلی چه زمانی منقضی میشوند و پخش آفلاین چه رفتاری دارد. تغییر کلید امضای توکن الزاماً مجوز DRM صادرشده را باطل نمیکند؛ ابطال فوری به قابلیت DRM، سیاست مجوز و وضعیت اتصال دستگاه بستگی دارد.
حسابهای مدیریتی باید MFA، حداقل سطح دسترسی و ثبت عملیات داشته باشند. دسترسی پردازشگر ویدئو به کل آرشیو یا کلید همه عناوین را پیشفرض نگیرید. عملیات حساس مانند تغییر سیاست مجوز، حذف نسخه پشتیبان و گسترش دسترسی کلید بهتر است کنترل دو نفره و مسیر تأیید ثبتشده داشته باشد.
بازیابی فقط بازگرداندن فایل ویدئو نیست. پایگاه داده حقوق محتوا، تنظیمات مجوز، ارتباط شناسه کلید با دارایی، گواهیها و دسترسی امن به کلیدها نیز باید بازیابیپذیر باشند. نسخه پشتیبان را از اختیار روزمره سامانه تولید جدا و بازیابی آن را آزمایش کنید. مقاله پایداری و Disaster Recovery در VOD چارچوب تکمیلی طراحی سایت بازیابی را ارائه میکند.
۸. پایش امنیت با معیار تجربه واقعی تماشا
تعداد درخواست مسدودشده بهتنهایی موفقیت دفاع را نشان نمیدهد. ممکن است WAF ترافیک زیادی را متوقف کرده باشد، اما همان قاعده کاربران مجاز را نیز حذف کند. داشبورد امنیت باید داده لبه، API، صدور مجوز و رویدادهای پلیر را کنار هم قرار دهد.
- کیفیت پخش: نرخ موفقیت شروع، زمان دریافت نخستین فریم و نسبت زمان بافرینگ.
- مسیر DRM: نرخ موفقیت صدور مجوز، تأخیر p95 و p99، خطاهای وابسته به دستگاه و پایان اعتبار گواهی.
- لبه و Origin: نرخ درخواست، Cache Hit، خطاهای ۴xx و ۵xx، ترافیک مستقیم Origin و فشار اتصال.
- سوءاستفاده: رشد نشستهای غیرعادی، توکن نامعتبر، رد مجوز و هزینه غیرمنتظره.
رد دسترسی به دلیل پایان اشتراک را از خطای فنی صدور مجوز جدا کنید. افزایش هر دو نیازمند بررسی است، اما معنای یکسانی در SLO ندارد. گروهبندی داده بر اساس دستگاه، نسخه پلیر و منطقه نیز ضروری است؛ میانگین کل میتواند شکست پخش یک گروه را پنهان کند.
برای سنجش امنیت زیرساخت VOD و DRM، یک آزمون مصنوعی مجاز از شروع نشست تا دریافت مجوز و نخستین فریم اجرا کنید. معیارهای دقیقتر پایش و بودجه خطا در مقاله مانیتورینگ و SLO در VOD آمده است. در لاگها از شناسههای مستعار استفاده کنید و دوره نگهداری، دسترسی و حذف اطلاعات را روشن نگه دارید.
۹. پاسخ به رخداد بدون باز کردن مسیر محتوای محافظتشده
فرض کنید همزمان با انتشار یک عنوان پرمخاطب، درخواست مجوز افزایش یافته و نرخ موفقیت شروع پخش افت کرده است. پیش از اعلام حمله، رشد مخاطب واقعی، تغییر نرمافزار، خطای توکن و محدودیت سرویس ثالث را بررسی کنید. تمرکز بر CPU بدون مشاهده خطای پلیر میتواند تیم را به مسیر اشتباه ببرد.
- تشخیص دامنه اثر: کاربران جدید یا همه نشستها؟ یک دستگاه یا همه دستگاهها؟ یک endpoint یا کل شبکه؟
- مهار محدود: فعال کردن قواعد تأییدشده، محدودسازی عملیات پرهزینه و هماهنگی با ارائهدهنده دفاع بالادستی.
- حفظ پخش مجاز: کاهش خدمات غیرضروری و کنترل Retry با وقفه افزایشی و پراکندگی زمانی؛ نه تکرار بیوقفه درخواست مجوز.
- بازیابی: بازگرداندن تنظیم سالم یا استفاده از مسیر آماده جایگزین، همراه با کنترل موفقیت پخش واقعی.
- بازبینی: ثبت خط زمانی، علت، خطای تشخیص، هزینه و اصلاحات دارای مسئول و موعد.
در رخداد امنیت زیرساخت VOD و DRM، خاموش کردن اعتبارسنجی یا ارائه نسخه بدون رمزگذاری برای عبور از بحران، میتواند حادثه دسترسپذیری را به نشت محتوا تبدیل کند. برای درخواست جدید فاقد مجوز، سیاست پیشفرض باید رد دسترسی باشد. تداوم پخش با مجوز معتبر قبلی تنها در محدوده سیاست از پیش تأییدشده قابل اتکاست.
Multi-CDN یا سایت دوم زمانی مفید است که توکن، گواهی، دسترسی Origin و مسیر DRM در مقصد نیز آزموده شده باشند. تغییر DNS بهتنهایی تضمین جابهجایی فوری همه نشستها نیست؛ کش DNS، اتصال فعال و رفتار Retry پلیر در زمان بازیابی اثر دارند.
۱۰. چکلیست پذیرش امنیت زیرساخت VOD و DRM
پیش از عرضه، برای هر کنترل مدرک قابل تکرار تهیه کنید. آزمون بار و امنیت را در محیط مجاز و با هماهنگی ارائهدهندگان انجام دهید؛ محیط واقعی کاربران نباید محل آزمون پیشبینینشده باشد.
| آزمون | معیار پذیرش پیشنهادی | مسئول |
|---|---|---|
| توکن منقضی یا تغییر شناسه فیلم | رد دسترسی بدون تحویل مجوز نامرتبط | تیم Backend و امنیت |
| درخواست مستقیم Origin | عدم امکان دور زدن کنترل لبه | تیم شبکه و زیرساخت |
| پخش روی دستگاههای هدف | پخش مجاز موفق و پیام روشن برای ناسازگاری | تیم پلیر و QA |
| فشار همزمان بر سرویس License | حفظ SLO مصوب و کنترل صف، Retry و هزینه | SRE و تأمینکننده DRM |
| چرخش و بازیابی کلید | پخش نسخههای مورد نیاز بدون افشای کلید | امنیت و عملیات |
| قاعده WAF جدید | اندازهگیری خطای مثبت کاذب و امکان بازگشت | امنیت و تیم محصول |
اعداد پذیرش باید از خط پایه واقعی و اهداف کسبوکار استخراج شوند. یک آستانه ثابت برای تمام پلتفرمها قابل توصیه نیست. برای طراحی بار نماینده و تفکیک کارایی HTTP از تجربه پلیر، راهنمای کاهش Buffering و Latency و اجرای Load Test در VOD را ببینید.
در ارزیابی تأمینکننده، پوشش دستگاه، محدودیت صدور مجوز، مالکیت و قابلیت انتقال کلید، زمان پاسخ اضطراری، پوشش حملات و هزینههای مصرف را مکتوب کنید. آزمون خروج از سرویس و بازیابی، بخشی از پذیرش است؛ نه کاری که به زمان پایان قرارداد موکول شود.
سوالات متداول
آیا DRM جلوی دانلود و کپیبرداری را کاملاً میگیرد؟
DRM استفاده غیرمجاز از محتوای رمزگذاریشده را محدود میکند، اما تضمین مطلق ضدکپی نیست. حفاظت دستگاه، سیاست مجوز، واترمارک و فرایند پیگیری نشت باید در کنار آن بررسی شوند.
آیا CDN برای مقابله با DDoS کافی است؟
خیر. پوشش دفاع بالادستی، امنیت Origin، WAF، کنترل مصرف API و تابآوری سرویس مجوز باید جدا بررسی شوند. CDN با Origin عمومی یا API بدون محدودیت میتواند همچنان مسیر آسیبپذیر داشته باشد.
توکن پخش چه تفاوتی با مجوز DRM دارد؟
توکن معمولاً اجازه دریافت منبع یا استفاده از یک سرویس را بیان میکند. مجوز DRM شرایط استفاده از محتوای رمزگذاریشده را در کلاینت پشتیبانیشده اعمال میکند. این دو مکملاند و جایگزین یکدیگر نیستند.
برای شروع امنیت زیرساخت VOD و DRM چه چیزی اولویت دارد؟
ابتدا داراییها و حقوق محتوا را مشخص کنید، دسترسی مستقیم Origin و مسیرهای مجوزدهی را ببندید، سپس سازگاری DRM، دفاع DDoS و آزمون بازیابی را بر اساس ریسک اجرا کنید. اولویت نهایی به ارزش محتوا و وضعیت فعلی سرویس بستگی دارد.
آیا قطع سرویس DRM همه پخشهای فعال را فوراً متوقف میکند؟
لزوماً خیر. رفتار پخش به مجوز موجود، زمان انقضا، تمدید و تنظیمات دستگاه وابسته است. شروع پخش جدید یا تمدید مجوز میتواند شکست بخورد؛ این سناریو باید با سیاست واقعی سرویس آزمایش شود.
جمعبندی
امنیت زیرساخت VOD و DRM حاصل هماهنگی کنترل دسترسی، حفاظت کلید، تحویل امن رسانه و حفظ دسترسپذیری است. DRM از حقوق استفاده محتوا محافظت میکند؛ دفاع DDoS ظرفیت سرویس را حفظ میکند؛ و مانیتورینگ پلیر نشان میدهد این کنترلها برای کاربر واقعی درست عمل میکنند یا نه.
برای مدیر زیرساخت و CISO، خروجی مطلوب یک فهرست ابزار نیست: معماری مشخص، مسئول هر کنترل، معیار پذیرش، شواهد تست و برنامه پاسخ به رخداد لازم است. سامانهای قابل اتکاست که هم درخواست غیرمجاز را رد کند و هم مسیر تماشای مجاز را در شرایط فشار و بازیابی حفظ کند.